

Centro Histórico da Cidade de São Paulo, 09 de outubro de 2026.
O consumidor não entra em uma plataforma de compras para ser exposto a palanque ideológico nem para ver sua privacidade colocada em xeque por falhas grotescas de cibersegurança. Nesta sexta-feira, clientes de uma das mais tradicionais redes de supermercados da Grande São Paulo foram surpreendidos por um episódio estarrecedor de vulnerabilidade digital.
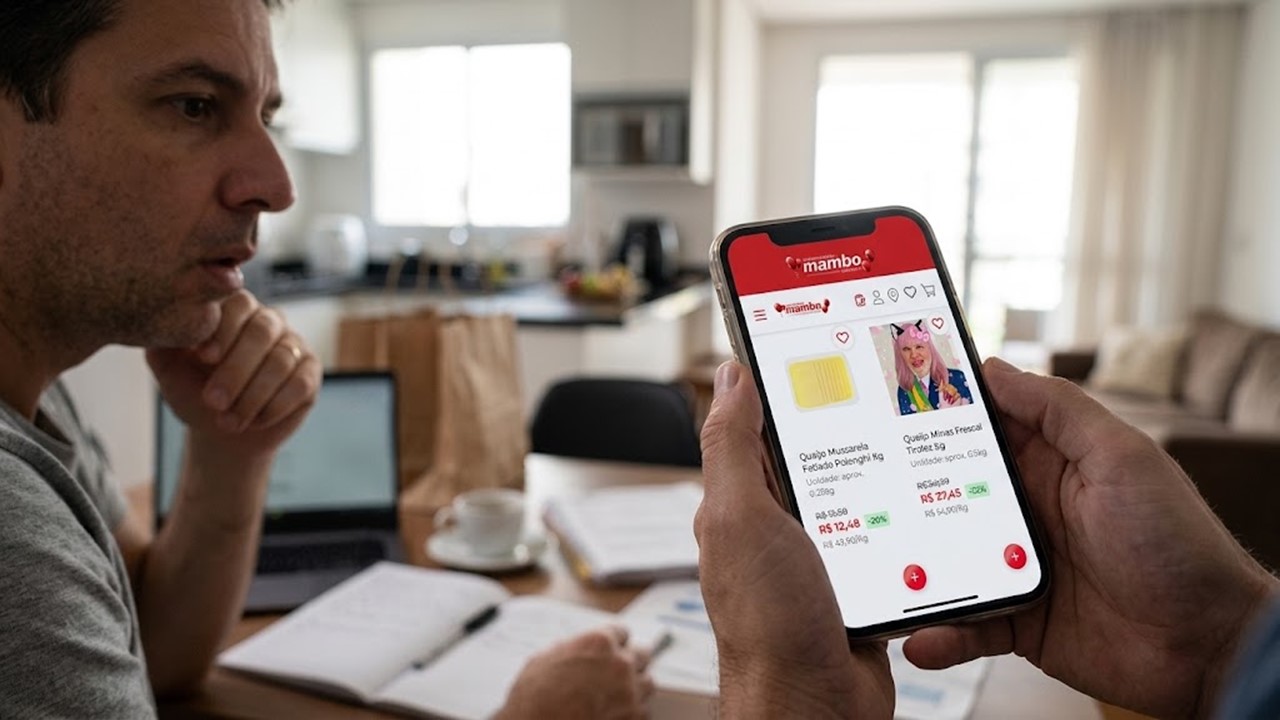
Tanto o portal de comércio eletrônico quanto o aplicativo oficial da rede de supermercados Mambo exibiram, em horário de grande movimento matinal, uma montagem pejorativa do presidente da República e candidato à reeleição, Luiz Inácio Lula da Silva, caracterizado com peruca feminina e unhas postiças. A exposição da imagem caricatural provocou indignação imediata entre os usuários, forçando a empresa a derrubar suas operações virtuais às pressas sob a justificativa de “manutenção emergencial”.
A ENGRENAGEM DO INCIDENTE: A dinâmica do ocorrido expôs uma brecha crítica nos sistemas internos de controle e gerenciamento de conteúdo da rede varejista. Logo nas primeiras horas da manhã, consumidores que acessaram o aplicativo para montar suas listas de compras e agendar entregas deram de cara com a imagem adulterada inserida nos banners promocionais e áreas centrais da interface digital.
O impacto foi instantâneo. Usuários inundaram as redes sociais e os canais de atendimento da empresa com mensagens de perplexidade e protesto, questionando como uma plataforma que administra pagamentos e informações cadastrais confidenciais pôde ser adulterada dessa maneira sem filtros prévios de contenção. Diante da repercussão negativa e do risco iminente de danos à sua imagem institucional, o departamento de tecnologia da rede desativou sumariamente os servidores de e-commerce e o aplicativo, substituindo a navegação por um aviso estático de sistema indisponível para manutenção técnica.
VOZES E ANÁLISE: Para especialistas em segurança da informação e direito digital, o episódio acende um sinal de alerta gravíssimo que ultrapassa a mera disputa partidária. Em um cenário de polarização  política e corrida eleitoral, a invasão ou manipulação de sistemas de um grupo varejista bilionário indica vulnerabilidade intolerável nos protocolos de acesso. A grande preocupação de analistas e de órgãos de defesa do consumidor é saber se a falha decorreu de uma invasão externa (ataque cibernético hacker) ou de sabotagem interna praticada por funcionários com credenciais administrativas — e, sobretudo, se houve vazamento ou comprometimento da base de dados de milhares de cidadãos cadastrados.
Com 16 unidades físicas espalhadas por áreas nobres da capital e da Região Metropolitana e foco voltado à classe média alta, a rede Mambo registrou faturamento de R$ 1,25 bilhão em 2025, apresentando crescimento expressivo de 14% no último ano segundo o ranking Top 300 do Varejo Brasileiro. Justamente por gerenciar um volume financeiro tão expressivo e atender diariamente dezenas de milhares de famílias, juristas ressaltam que a empresa tem a obrigação legal, sob as diretrizes da Lei Geral de Proteção de Dados (LGPD), de prestar esclarecimentos públicos e transparentes à Autoridade Nacional de Proteção de Dados (ANPD) e aos órgãos de fiscalização sobre a real extensão do incidente.
DADOS OFICIAIS:
Empresa Envolvida: Rede de Supermercados Mambo (16 lojas na Grande São Paulo e forte presença no comércio digital).
Ocorrência Registrada: Inserção de montagem pejorativa do presidente da República e candidato à reeleição no site e no aplicativo móvel oficial.
Faturamento e Porte: R$ 1,25 bilhão apurado em 2025, com alta de 14% (Ranking Top 300 do Varejo / Instituto Retail Think Tank – IRTT).
Medida Imediata: Suspensão compulsória do aplicativo e do portal de e-commerce para averiguação e manutenção de emergência.
Base Legal Pertinente: Lei Geral de Proteção de Dados (Lei Federal nº 13.709/2018 – LGPD), Artigo 14 do Código de Defesa do Consumidor (responsabilidade objetiva pela segurança do serviço) e legislação eleitoral vigente.
Impacto Social: Quebra de confiança de milhares de clientes que utilizam o canal digital para abastecimento domiciliar e risco iminente à privacidade dos dados de consumo e pagamento.
O RIGOR DA LEI: O cidadão que abre o aplicativo do supermercado para comprar comida não é palhaço de guerra ideológica nem cobaia de sistemas digitais frouxos. Quem faz compras pela internet tem o direito sagrado de contar com uma plataforma blindada contra ataques, sabotagens e baixarias, onde seus cartões, endereços e histórico familiar estejam protegidos com rigor militar. A postura da direção da rede não pode se limitar a um aviso protocolar de “sistema em manutenção” na tela do celular.
A Polícia Civil, por meio de sua delegacia especializada em crimes cibernéticos, e a ANPD precisam auditar os registros de login do Mambo para identificar os culpados: se foi um ataque externo, os invasores precisam ser caçados e punidos; se foi molecagem interna de operadores da própria rede, a empresa tem que responder civilmente pelos danos e garantir que a privacidade dos seus consumidores não foi violada. O comércio de alimentos é serviço essencial de interesse público e não pode se transformar em circo virtual.
AGORA A PERGUNTA QUE NÃO QUER CALAR:
Você acredita que grandes redes de supermercado devem ser responsabilizadas e multadas com rigor quando seus aplicativos e sites sofrem ataques e expõem o consumidor a conteúdos políticos, ou falhas digitais são riscos inevitáveis do comércio moderno?
Acesse nossas redes
Site: jornal25news.com.br
YouTube: 25News-Brazil
Facebook | Instagram | X
Jornal25News – Independente (igual a você)
A voz que não se cala. A notícia que não se vende.
Jornalismo com Responsabilidade Social.